Infrastruktur & Sicherheit
Ein eigener Servercluster, der bei Bedarf mitwächst, und Ende-zu-Ende-verschlüsselte Sitzungen – die Kontrolle über jede Sitzung bleibt beim Anwender.
Gebaut für den Moment, in dem es darauf ankommt.
Wenn etwas nicht funktioniert, muss die Fernwartung funktionieren. Deshalb läuft OpsLinX auf einem eigenen Servercluster – und jede Sitzung ist Ende-zu-Ende-verschlüsselt.
Mehrere Server sorgen gemeinsam für Verfügbarkeit und Performance.
Wächst die Nutzung, erweitern wir den Cluster um weitere Server.
Bild, Eingaben und Dateien sind zwischen den beteiligten Geräten durchgehend verschlüsselt.
Der Cluster läuft getrennt von unserer übrigen Infrastruktur – damit Fernwartung auch dann erreichbar bleibt, wenn anderswo etwas klemmt.
Kontrolle bleibt
bei Ihnen.
Technik allein macht Fernwartung nicht sicher. Entscheidend ist, dass niemand ohne Ihr Wissen zugreifen kann – und dass Sie festlegen, was in einer Sitzung erlaubt ist.
Ohne die Verbindungsdaten aus Ihrem Client kommt keine Sitzung zustande.
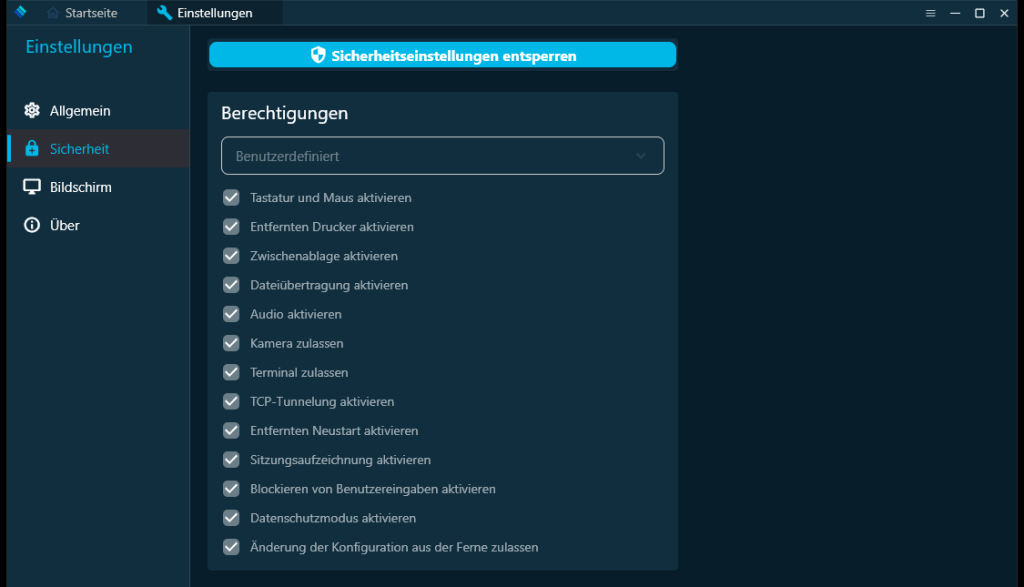
Tastatur und Maus, Zwischenablage, Dateiübertragung und mehr lassen sich gezielt freigeben oder sperren.
Sie können die Sitzung selbst trennen und den Client schließen – fertig.